UAC in der eigenen MFC Anwendung nutzen - UAC Teil 2
Beim letzten mal haben wir das UAC Schild-Icon von Windows Vista auf den eigenen Button gezeichnet. Um das User Account Control System von Windows Vista zu nutzen gibt es zwei Möglichkeiten:
- Der Prozess startet sofort mit den höher priviligierten Rechten. Dies ist nur sinnvoll wenn die Anwendung hauptsächlich für administrative Zwecke entwickelt wurde und demzufolge fast die ganze Zeit diese Rechte benötigt.
- Eine Aktion innerhalb der Anwendung benötigt administrative Rechte. Dies ist dann notwendig wenn die Anwendung hauptsächlich in normalen Benutzerkontexten genutzt wird. Manchmal benötigt man aber eine spezielle Funktionalität die administrative Rechte erfordert.
Wie funktioniert eigentlich das höher priviligieren auf Betriebssystem Ebene? Die folgende Grafik zeigt das der Benutzer Administrator Rechte besitzt doch der Prozess standardmässig bei aktiviertem UAC in einem Low-Level Kontext ausgeführt wird.
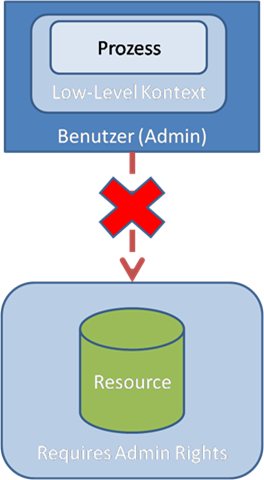
Der Zugriff auf die darunterliegende Resource benötigt allerdings Administrationsrechte. Nun kann man den Prozess wie unter 1. oben beschrieben gleich im Administrationskontext starten lassen.
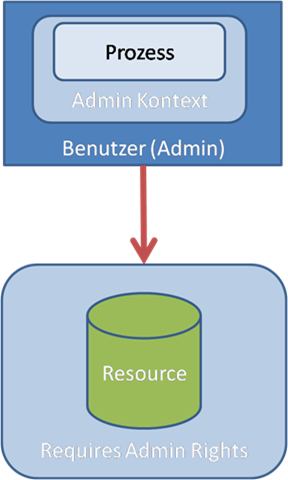
Damit erhält der Prozess gleich die vollen Benutzerkontext-Rechte, in diesem Beispiel volle Administrationsrechte.
Wenn man nun aber die 2. Möglichkeit realisieren möchte, wie stellt man das an? Anhand des Task Managers lässt sich eine Variante beobachten. Bei aktiviertem UAC zeigt der Task Manager nicht alle Prozesse an. Dies muss man ausdrücklich durch die Aktion "Show processes from all users" bestätigen.
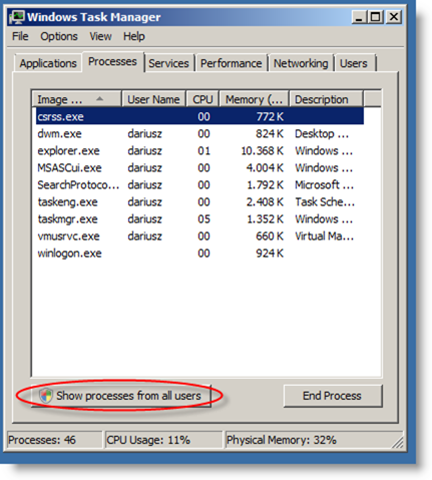
Der entsprechende UAC Dialog wird angezeigt und nach der Bestätigung das man der Elevation zustimmt startet der Task Manager sich neu im vollem Benutzerkontext. Wenn man sich in der Windows API die CreateProcess Funktion anschaut sieht man auch den Grund warum der Task Manager einen komplett neuen Prozess startet.
BOOL WINAPI CreateProcess(
  LPCTSTR lpApplicationName,
  LPTSTR lpCommandLine,
  LPSECURITY_ATTRIBUTES lpProcessAttributes,
  LPSECURITY_ATTRIBUTES lpThreadAttributes,
  BOOL bInheritHandles,
  DWORD dwCreationFlags,
  LPVOID lpEnvironment,
  LPCTSTR lpCurrentDirectory,
  LPSTARTUPINFO lpStartupInfo,
  LPPROCESS_INFORMATION lpProcessInformation
);
Beim erstellen eines Prozesses übergibt man die Sicherheitsattribute die dieser Prozess besitzt und die die einzelnen Threads standardmässig besitzen!
Die Rechte die ein Prozess besitzt lässt sich also nur beim Erzeugen des Prozesses definieren. Ein laufender Prozess kann keine Höher-Stufung erfahren. Man benötigt also immer einen seperat gestarteten Prozess mit den entsprechenden Rechten. Die Vorgehensweise vom Task Manager ist eine mögliche, einfach den existierenden schliessen und einen neuen höherwertig zu starten. Dies ist für den Task Manager legitim da dieser keinerlei State zur Laufzeit im Speicher vorhält sondern komplett diese Werte aus dem System liest und einfach anzeigt. Dieser Weg ist aber für die meisten Anwendung nicht machbar. Oft sind längere Startphasen notwendig, bestehende Abläufe in der Anwendung dürfen nicht unterbrochen werden, usw.
Wie realisiert man dann die Elevation?
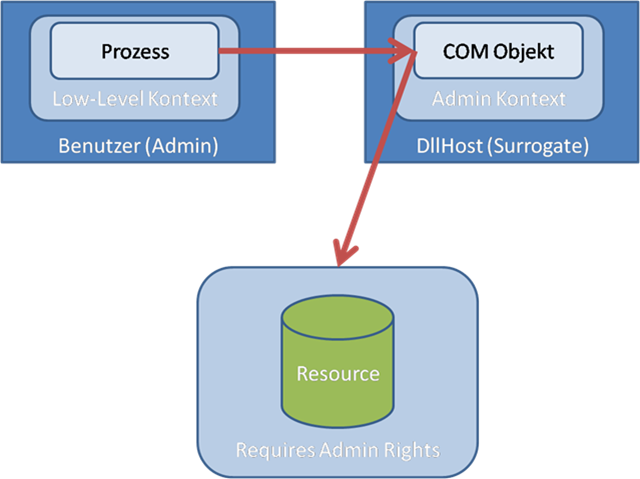
Kapseln der Funktionalität! Konkret wird das ganze durch ein weiteres Hilfsmittel im Betriebssystem zur Verfügung gestellt. Einem COM Moniker. Mit einem solchen ist es möglich COM Objekte aus einer Anwendung heraus in einem anderen Kontext zu starten.
Die Funktionalität die man durch Elevation ausführen möchte muss also in einem COM Objekt gekapselt werden, in einer COM DLL. Mit der Funktion CoGetObject wird die Instanz gestartet. Moment, da ist doch ein kleines Problem, oder? Eine COM DLL benötigt einen laufenden Prozess, der momentane Prozess verfügt aber nicht über die notwendigen Rechte! Richtig, das COM Objekt wird auch in einem seperaten Prozess gestartet, einem Prozess den viele COM Entwickler gut kennen: DllHost.exe. Ein Surrogate Prozess der als Container für COM Inproc Server dient.
Hier die technischen Details. In der MSDN Dokumentation ist oft die Rede von einer API namens CoCreateInstanceAsAdmin. Diese API existiert nicht und ist nur als Code Beispiel dokumentiert.
HRESULT CMeinSchildDlg::CoCreateInstanceAsAdmin(HWND hwnd, REFCLSID rclsid,
REFIID riid, __out void ** ppv)
{
    BIND_OPTS3 bo;
    WCHAR  wszCLSID[50];
    WCHAR  wszMonikerName[300];

    StringFromGUID2(rclsid, wszCLSID, sizeof(wszCLSID)/sizeof(wszCLSID[0]));
    HRESULT hr = StringCchPrintf(wszMonikerName, sizeof(wszMonikerName)/sizeof
(wszMonikerName[0]), L"Elevation:Administrator!new:%s", wszCLSID);
    if (FAILED(hr))
        return hr;
    memset(&bo, 0, sizeof(bo));
    bo.cbStruct = sizeof(bo);
    bo.hwnd = hwnd;
    bo.dwClassContext  = CLSCTX_LOCAL_SERVER;
    return CoGetObject(wszMonikerName, &bo, riid, ppv);
}
Der Moniker wird in dieser Funktion zusammengebaut und per CoGetObject aufgerufen.
Elevation:Administrator!new:{guid}
Der erste Teil des Monikers veranlasst die Elevation. Der zweite Teil nach dem Ausrufezeichen die eigentliche Instanzierung.
Es lässt sich aber nicht jedes beliebige COM Objekt auf diese Weise instanzieren. Man muss ausdrücklich bei der Registrierung des COM Objektes noch gewisse Werte in die Registry schreiben. Nachfolgend ein ATL Registrar Skript das Beispielhaft zeigt wie diese Werte zu setzen sind.
HKCR
{
    Writer.MyObj.1 = s 'MyObj Class'
    {
        CLSID = s '{3ADC9C49-0E1A-46C1-AB7A-F88F4A8D3DA6}'
    }
    Writer.MyObj = s 'MyObj Class'
    {
        CLSID = s '{3ADC9C49-0E1A-46C1-AB7A-F88F4A8D3DA6}'
        CurVer = s 'Writer.MyObj.1'
    }
    NoRemove CLSID
    {
        ForceRemove {3ADC9C49-0E1A-46C1-AB7A-F88F4A8D3DA6} = s 'MyObj Class'
        {
            ProgID = s 'Writer.MyObj.1'
            VersionIndependentProgID = s 'Writer.MyObj'
            ForceRemove 'Programmable'
            InprocServer32 = s '%MODULE%'
            {
                val ThreadingModel = s 'Apartment'
            }
            val AppID = s '%APPID%'
            'TypeLib' = s '{19CC8714-69B3-4F4D-ABAD-81910BC5A146}'
            Elevation
            {
                val Enabled = d 1
            }
            val LocalizedString = s '@%MODULE%,-100'
        }
    }
}
Der Key Elevation mit Enabled = 1 und der Wert LocalizedString müssen gesetzt sein. Erst dann ist der UAC Mechanismus in der Lage diese Objekt in einem eigenen Surrogate Prozess zu instanzieren, wie in der folgenden Abbildung.
Die folgenden Screenshots sind von der kleinen Beispielanwendung die in den C++ CodeClips auf MSDN Deutschland zu finden sind. Zuerst sieht man die Anwendung mit dem gezeichneten Schild.
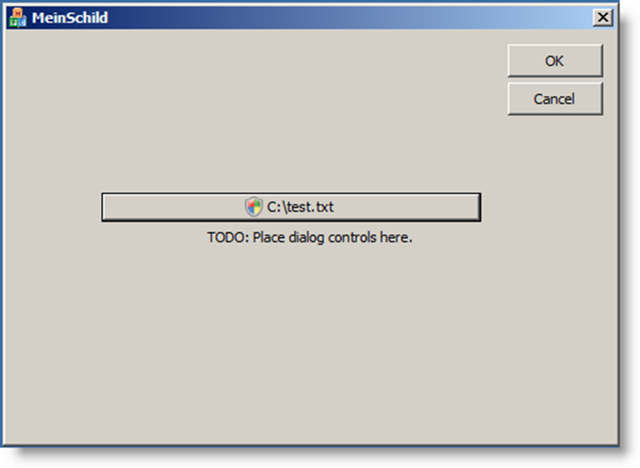
Die Aktion hinter dem Button instanziert mittels der CoCreateInstanceAsAdmin Funktion das COM Objekt welches auf das Root Verzeichnis von C: schreiben möchte. Das Aufrufen veranlasst UAC den entsprechenden Dialog anzuzeigen.
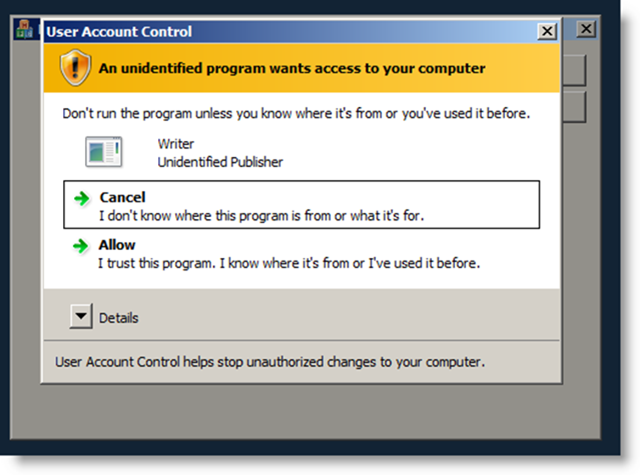
Es gilt noch das COM Objekt Writer zu signieren damit der UAC Dialog dem Benutzer nicht abrät die Ausführung abzubrechen. Dies werden wir im dann im letzten Teil dieser Serie betrachten.
Technorati Tags: C++/CLI, Windows Vista, Windows Server 2008, Security, MFC